
SOC Next Gen + IA com Resposta a Incidentes
Com tecnologia de ponta, integração total entre SIEM, UEBA e SOAR e operação 24x7x365, garantimos detecção imediata, análise inteligente e resposta eficiente a qualquer ameaça em seu ambiente digital.
Monitoração 24/7/365
Monitoração com SIEM e Inteligência da IA para nosso SOC responder a Incidentes
Com mais de 1.400 casos de uso de detecção e regras em nosso SIEM e nossa IA usam UEBA e Machine Learning e nossas equipes desfrutam das melhores informações para realizar uma análise assertiva de cada incidente em reportar aos nossos clientes.
Alertas em Tempo Real
Nossos ambientes de SIEM estão ligados a ambientes de SOAR para que possamos sempre usar playbooks e casos de uso já validados em tempo real.
Orquestração e Automação
Nossa automação pode estar dentro da solução de SIEM com diversos playbooks já testados e validados em nossos ambientes para que a experiência ajude nossos clientes.
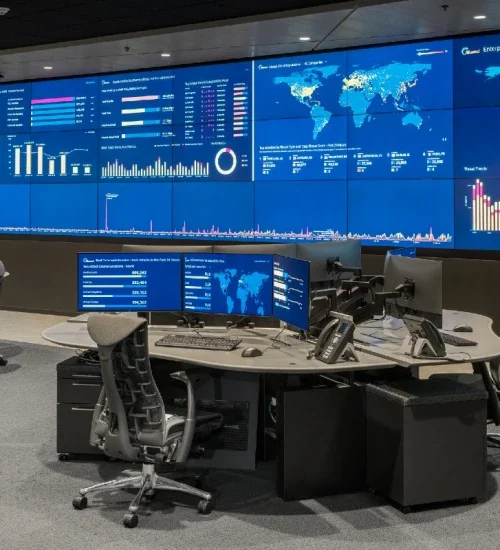
Monitoramento e Ações Imediatas
Acompanhe cada detalhe em tempo real com tecnologia de ponta que identifica anomalias, emite alertes automáticos e aciona respostas rápidas para garantir segurança, eficiência e controle total das operações.
Agende uma ReuniãoInteligência de IA
Utilizamos dentro do SIEM de cada fabricante o mais recente de suas tecnologias e com isso hoje usamos IA, UEBA, Machine Learning e demais soluções de fabricantes.
Respostas a Incidentes
Além de alertar em tempo real 98% dos incidentes de clientes, temos também um time de especialistas que podem ajudar na resposta a incidentes de nossos clientes.
Segurança digital em primeiro lugar
Como Entregamos Resultados
Monitoramento contínuo 24×7
Triagem & validação de alertas
Investigação de incidentes
Resposta estruturada
Threat hunting proativo
Automação & orquestração (SOAR)
Segurança digital em primeiro lugar
Inteligência Contra Ameaças da Dark e Deep Web
Nosso time de Threat Intelligence atua de forma contínua para identificar vazamentos, dados comprometidos e ameaças emergentes na Deep e Dark Web.
Detecção Proativa de Vazamentos
Identificamos em tempo real quando dados corporativos surgem em fóruns, marketplaces, telegram ou bases comprometidas, permitindo ações imediatas antes que se torne risco.
Integração com o SIEM e SOAR
Conectamos nosso SOC a fontes reconhecidas de indicadores de comprometimento (IOCs), como MISP, VirusTotal, IBM X-Force e AlienVault OTX, garantindo cobertura completa da Internet.
Análise e Resposta Inteligente
Nossas soluções correlacionam dados de múltiplas fontes e automatizam respostas, reduzindo a sobrecarga de alertas e otimizando a atuação do time para resolução de um incidente de segurança.
SOC como serviço é o melhor para você e sua empresa
Time de Especialistas Multinível para Resposta a Ameaças
Nossa operação é suportada por profissionais altamente certificados, distribuídos em níveis progressivos de expertise técnica para assegurar triagem ágil, investigação precisa e contenção eficaz diante de qualquer incidente.
Monitoramento & Triagem Operacional
Primeira frente de defesa. Atua no acompanhamento em tempo real dos alertas gerados, realizando validação inicial e escalonamento correto de incidentes.
- Gestão e triagem de alertas em tempo real
- Classificação e priorização de risco
- Notificação imediata ao ambiente do cliente
- Escalonamento rápido e direcionado para N2
Investigação Avançada & Contenção
Profissionais focados em diagnósticos aprofundados. Analisam evidências e comportamentos anômalos para aplicar medidas imediatas de mitigação e conter ameaças.
- Análise aprofundada e forense de incidentes
- Correlação contextual de logs e eventos
- Ações imediatas de contenção de ameaças
- Report técnico detalhado com o cliente
Threat Hunting & Engenharia de Detecção
Especialistas dedicados à busca ativa por ameaças ocultas, criação de novas regras de detecção e análise de vetores de ataques avançados no ambiente.
- Proativo baseado em comportamento
- Desenvolvimento e ajuste contínuo de regras
- Mapeamento e análise de TTPs emergentes
- Elaboração de relatórios estratégicos
Planeje • Implemente • Otimize • Evolua
Dê o Primeiro Passo
Avaliação de Necessidades
Trabalhamos junto com sua empresa para entender seu ecossistema de segurança, suas tecnologias e como podemos integra-las, alem de níveis de exposição e exigências de compliance.
Escopo Personalizado
Elaboramos um plano de implementação claro e realista, garantindo uma transição suave — seja a construção do SOC do zero ou a evolução de uma estrutura já existente.
Integração Simplificada
Dividimos a implantação em etapas gerenciáveis, desde o onboarding inicial até o ajuste fino de regras, automações e processos de Repostas a Incidentes com Playbooks validados.
Crescimento Contínuo
Nossos Especialistas de segurança acompanham sua operação constantemente, ajustando integrações e melhorando a eficiência do SOC conforme sua empresa cresce.
Segurança digital em primeiro lugar
Perguntas Frequentes
O que é um SOC Next Gen?
É um Centro de Operações de Segurança de nova geração, que combina análise humana, inteligência artificial e automação para monitorar, detectar e responder a ameaças em tempo real.
Qual a diferença entre SIEM, SOAR e MDR?
O SIEM coleta e analisa logs e eventos de segurança, o SOAR automatiza respostas e processos, e o MDR combina ambos — unindo monitoramento contínuo e ações automáticas com suporte humano especializado.
Como a It4us utiliza Inteligência Artificial na segurança?
Utilizamos IA e Machine Learning dentro das plataformas de SIEM e SOAR para identificar comportamentos anômalos (UEBA), reduzir falsos positivos e antecipar ameaças antes que causem impacto.
As respostas automatizadas substituem a equipe humana?
Não. A automação atua como suporte, agilizando respostas e mitigando riscos, enquanto nossa equipe de especialistas valida, investiga e documenta cada incidente com precisão.
A It4us oferece moanitoramento 24x7x365?
Sim. Nosso SOC opera continuamente, garantindo cobertura total e respostas imediatas — inclusive fora do horário comercial e em feriados.
+8Mi
Eventos processados por dia
+2000
Regras de correlação de eventos
+840
Alertas de segurança gerados por dia
Clientes que já trabalhamos


Fale Conosco
Nossa equipe está pronta para entender suas necessidades e oferecer as melhores soluções em cibersegurança.
